Аппаратный имплант АСУ ТП: теоретические аспекты Red Team
Обзор серии
Эта статья – часть серии. Ниже приведены ссылки на все статьи серии:- Защита радиоканала аппаратных закладок от Replay-атак
- Применение AEAD-шифрования в микроконтроллерах с ограниченными ресурсами
- Проблема температурного дрейфа RTC-часов и использование TCXO для валидации Timestamps
- Инженерия скрытности (RF OPSEC) и концепция контроля электромагнитного излучения
- Минимизация радиозаметности и энергопотребления с помощью режима LoRa CAD
- Программное ограничение дальности перехвата: адаптивная калибровка мощности (TX Power)
- Обход узкополосного радиомониторинга через псевдослучайную перестройку частоты FHSS
- Разрыв корреляции инцидентов в логах SIEM / SCADA с помощью джиттера исполнения (Execution Jitter)
- Маскировка радиоантенн внутри экранированных металлических шкафов АСУ ТП
- Защита от аппаратной форензики: блокировка интерфейсов отладки (Readout Protection) и компаундирование плат
В предыдущей статье мы подробно рассмотрели процесс проектирования и сборки прототипа аппаратного модуля для физического перехвата цепей управления АСУ ТП.
Однако лабораторный стенд и реальный промышленный объект – принципиально разные среды эксплуатации. Разработанный нами прототип ориентирован на исследование технической реализуемости концепции.
Следующий этап анализа заключается в рассмотрении архитектурных решений и механизмов противодействия обнаружению, которые атакующая сторона может реализовать при проведении операций против реальных промышленных объектов.
Понимание подобных подходов позволяет оценить ограничения существующих средств мониторинга и выявить направления для усиления защитных мер.
1. Защита канала связи
Использование технологии LoRa обеспечивает отличную дальность связи и устойчивость к помехам за счет CSS-модуляции (Chirp Spread Spectrum), которую мы подробно обсудили в одной из предыдущих статей.
Однако сама по себе модуляция не является средством криптографической защиты. Любые данные, передаваемые базовым радиомодулем (SX1278) без дополнительной программной обработки, доступны для перехвата и анализа.
1.1. Вектор физического перехвата: базовая Replay-атака
На первый взгляд, защита вредоносного аппаратного импланта от “атак” кажется парадоксальной, так как само устройство уже является инструментом компрометации. Однако отсутствие защиты демаскирует систему при простейшем радиомониторинге.
В текущей версии нашего прототипа команда на замыкание реле представляет собой статический набор байт. Это открывает вектор для Replay-атаки (атаки повторного воспроизведения) со стороны Blue Team.
Аналитикам не требуется проводить реверс-инжиниринг протокола. Достаточно использовать программно-определяемое радио (SDR) для записи подозрительного I/Q-сигнала в момент легитимной передачи команды.
При получении записанного радиовсплеска трансивер импланта демодулирует сигнал, микроконтроллер примет статические байты и снова выполнит команду. В результате несанкционированное срабатывание контактора позволит защитникам однозначно определить целевое назначение обнаруженной аппаратной закладки.
Для защиты от перехвата и воспроизведения радиоканал должен удовлетворять двум базовым требованиям:
- Конфиденциальность (шифрование): содержимое пакета не должно читаться без знания секретного ключа.
- Уникальность (Anti-Replay): каждый отправляемый пакет должен быть криптографически уникальным; скопированная команда должна отбрасываться приемником.
1.2. Шифрование
Для наших задач хорошо подходит класс алгоритмов симметричного шифрования AEAD (Authenticated Encryption with Associated Data), например AES-GCM или ChaCha20-Poly1305.
Почему симметричная криптография?
Мы отказываемся от асимметричной криптографии (RSA, ECC) в пользу симметричной (AES, ChaCha20) по двум причинам:
1. Размер радиопакета и время в эфире. Асимметричные алгоритмы генерируют значительный криптографический overhead. Добавление подписей или эллиптических ключей увеличивает пакет на 64–100 байт. Для широкополосных сетей это незаметно, но в LoRa это критично:
Примечание: на Spreading Factor 12 (SF12) передача 2 байт занимает в эфире ~1.3 секунды. Добавление 100 байт overhead-а увеличит время передачи до ~3.6 секунд. С точки зрения радиоразведки, чем дольше передатчик находится в эфире, тем четче его след на Waterfall SDR-приемника.
2. Отсутствие проблемы распределения ключей. Асимметричная криптография необходима для установления защищенного сеанса связи по открытому каналу между недоверенными узлами (как в TLS). В нашем сценарии узел управления и имплант прошиваются оператором в контролируемых условиях еще до установки на объект. Мы можем заранее внедрить в устройства надежный общий ключ (Pre-Shared Key, PSK).
С математической точки зрения процесс формирования защищенного пакета выглядит следующим образом:
$$ C, T = \text{AEAD}_{K}(P, N) $$
Где:
- $C$ – зашифрованный текст (Ciphertext).
- $T$ – тег аутентификации (MAC / Authentication Tag).
- $\text{AEAD}$ – класс алгоритмов аутентифицированного шифрования (Authenticated Encryption).
- $K$ – предварительно разделенный симметричный ключ (PSK).
- $P$ – полезная нагрузка (Payload, код команды).
- $N$ – одноразовый номер (Nonce) или счетчик, обеспечивающий криптографическую уникальность каждого пакета.
Associated Data (A) в формуле
Классическая математическая формула AEAD выглядит как $C, T = \text{AEAD}_{K}(P, N, A)$, где параметр $A$ (Associated Data) отвечает за аутентификацию открытых метаданных пакета, которые нельзя шифровать, но нужно защитить от модификации.
Представим, что на одном объекте установлено несколько разных имплантов. Чтобы пульт управления понимал, кому идет
команда, мы добавляем в пакет открытый заголовок – идентификатор устройства (Device ID = 0x4F):
[ Device ID | Nonce | Ciphertext | Tag ]
Зачем нам Device ID в открытом виде? Чтобы имплант принял пакет, прочитал первый байт и, если ID не его, сразу
отбросил пакет, не тратя такты процессора на сложную и долгую дешифрацию.
Но если Device ID передается в открытом виде, злоумышленник может изменить его в эфире (например, перенаправить чужую
команду на наш имплант).
Вот тут и применяется $A$ – мы передаем Device ID в функцию AEAD как Associated Data ($A$). Он не шифруется (остается
открытым в пакете), но его хэш подмешивается в расчет тега аутентификации $T$.
Если кто-то изменит Device ID в пути, тег $T$ не совпадет, и имплант поймет, что пакет скомпрометирован.
В нашем случае радиопакет импланта имеет минималистичную структуру и не содержит открытых метаданных.
Сам счетчик (Nonce) защищен от модификации по умолчанию на уровне математики алгоритмов GCM/Poly1305 (любое изменение Nonce в пути приведет к ошибке проверки тега $T$).
Поскольку параметр $A$ в нашем протоколе не используется, он приравнен к пустому значению и исключен из формулы для упрощения.
Криптографический конвейер (AEAD) в нашем случае выглядит следующим образом:
1.3. Криптографическая уникальность
Ключевым элементом в предотвращении базовых Replay-атак является параметр $N$ (nonce). Простейший способ его реализации – использование инкрементального счетчика.
Счетчик гарантирует (*), что если аналитик перехватит пакет (например, со значением счетчика 101) и попытается
транслировать его снова, микроконтроллер импланта сверит номер с последним сохраненным в памяти значением. Обнаружив,
что пакет с таким номером уже обрабатывался, имплант молча отбросит передачу.
Однако использование чистого счетчика без привязки ко времени несет архитектурную уязвимость, известную как Delayed Replay или атака с перехватом и задержкой (Intercept-and-Hold).
Механика атаки Delayed Replay
Сценарий атаки выглядит следующим образом:
- Текущее значение счетчика импланта равен
100. - Оператор Red Team отправляет команду с Nonce =
101. - В этот момент служба безопасности (Blue Team) применяет направленное глушение частоты 433 МГц возле шкафа АСУ ТП, но при этом на свой SDR-приемник успешно записывает этот пакет.
- Из-за локального глушения имплант команду не получает. Значение его счетчика по-прежнему равен
100. - Спустя несколько часов защитники выключают глушилку и транслируют записанный пакет в эфир.
- Имплант принимает пакет, извлекает Nonce (
101), видит, что101 > 100, и признает пакет криптографически валидным.
В результате защитники могут принудительно заставить имплант сработать в удобное для них время, используя старую легитимную запись, несмотря на наличие AEAD-шифрования.
Фундаментальным решением проблемы отложенного повтора является использование Timestamps в качестве Nonce.
Timestamp вводит понятие критического времени жизни пакета (Time to Live – TTL). При получении команды имплант извлекает зашифрованную метку и сверяет ее со своими внутренними часами.
Если разница (дельта) превышает заданное окно валидности (например, 30 секунд), пакет признается устаревшим и отбрасывается, даже если его значение больше предыдущего.
Однако на базовых микроконтроллерах (ESP32, RP2350) реализация этого механизма невозможна без доработки схемотехники: сам по себе чип не имеет ни независимого питания для отсчета времени, ни точного осциллятора для работы в спящем режиме. Отключение питания шкафа АСУ ТП обнулит системные таймеры импланта.
Решением является интеграция внешней микросхемы часов реального времени (RTC) с независимой батареей.
Требование к термокомпенсации (TCXO)
В контексте аппаратных закладок для АСУ ТП нельзя использовать дешевые RTC-модули (например, популярный DS1307).
В условиях закрытого промышленного шкафа с перепадами температур частота обычного кварца плывет, что приводит к сильному температурному дрейфу (рассинхронизация может составить минуты за несколько недель). В результате имплант отклонит легитимную команду из-за рассинхронизации окон валидации.
Для надежной работы Timestamps необходимо использовать только RTC-модули со встроенной аппаратной термокомпенсацией (TCXO – Temperature Compensated Crystal Oscillator), такие как DS3231. Они динамически корректируют свою частоту в зависимости от температуры кристалла, обеспечивая точность хода независимо от климата внутри шкафа управления.
2. Управление радиозаметностью
Криптография решает задачу конфиденциальности данных, но в контексте аппаратных имплантов существует более фундаментальная проблема – сам факт наличия радиообмена.
Для служб радиоразведки (Signals Intelligence, SIGINT) зашифрованный пакет выглядит как радиовсплеск с высокой энтропией. Если такие всплески появляются в защищенном контуре АСУ ТП, где не предусмотрено использование ISM-диапазона, служба безопасности немедленно инициирует поиск источника (Threat Hunting).
Чтобы устройство могло функционировать в условиях активного радиомониторинга, концепция его работы должна строиться на принципах EMCON (Emission Control – контроль излучения).
2.1. Минимизация эфирного времени (Duty Cycle) и режим CAD
Базовая архитектура радиоимпланта предполагает постоянное прослушивание эфира (режим RX) в ожидании команды от узла управления. С точки зрения физики радиосвязи, постоянно включенный радиомодуль в режиме приема (RX) имеет две уязвимости демаскировки:
Радиофизическая уязвимость
Любой радиоприемник для расшифровки приходящего сигнала должен генерировать внутри себя опорную частоту. На практике часть этой энергии неизбежно “утекает” обратно через антенну в эфир.
Профессиональные подразделения радиоразведки используют сверхчувствительную аппаратуру для пеленгации этого слабого излучения, чтобы находить “молчащие” шпионские закладки, которые только слушают эфир.
Однако в реалиях промышленного предприятия этот метод практически бессмысленен. Мизерное излучение приемника полностью тонет в широкополосном электромагнитном шуме (EMI), который генерируют частотные преобразователи (VFD), мощные электродвигатели и катушки контакторов.
Термическая уязвимость
Гораздо более реальная проблема для АСУ ТП – потребление энергии. Активно работающий трансивер и микроконтроллер суммарно потребляют ток порядка 20–30 мА. Эта энергия никуда не исчезает и рассеивается в виде тепла.
Для службы ИБ, проводящей рутинный аудит шкафов управления с помощью тепловизора, постоянно нагретый нештатный элемент на холодной DIN-рейке станет очевидным индикатором компрометации.
Для снижения энергопотребления и электромагнитного шума используется циклический сон. В случае с трансиверами LoRa (SX127x / SX126x) применяется аппаратный режим CAD (Channel Activity Detection).
Режим CAD позволяет микроконтроллеру находиться в глубоком сне, пока трансивер самостоятельно, короткими интервалами, сканирует эфир на наличие характерной чирп-модуляции. Это радикально снижает энергетический след импланта.
2.2. Адаптивная калибровка мощности
Если узел управления находится на расстоянии 50 метров, а имплант излучает на +20 dBm, радиосигнал выйдет далеко за пределы целевого объекта, позволяя службе ИБ перехватить его внешними антеннами на крыше предприятия.
Для решения этой задачи внедряется механизм динамической калибровки мощности, опирающийся на параметры уровня принимаемого сигнала (RSSI) и отношения сигнал/шум (SNR).
$$ P_{tx(new)} = P_{tx(current)} - (RSSI_{target} - RSSI_{current}) + M $$
Где:
- $P_{tx}$ – мощность передатчика импланта (в dBm).
- $RSSI_{current}$ – уровень сигнала, с которым узел управления принял последний пакет от импланта.
- $RSSI_{target}$ – минимально допустимый уровень приема для надежной демодуляции LoRa (например, $-115$ dBm для SF7).
- $M$ – запас прочности на флуктуации среды (Fade Margin), обычно 5–10 dB.
Логика работы:
В каждый ACK-пакет (при наличии) узел управления вкладывает параметр RSSI, с которым он принял сигнал от импланта. Прошивка импланта анализирует эту цифру. Если сигнал доходит до C2 слишком хорошо (например, RSSI = $-80$ dBm), имплант программно снижает мощность своего передатчика.
Это создает так называемый RF Containment (радиокупол) – сигнал физически затухает сразу после прохождения необходимого препятствия (например, внешней стены цеха) и сливается с тепловым шумом, становясь невидимым для сенсоров, расположенных чуть дальше зоны прямой радиовидимости узла управления.
3. Десинхронизация и усложнение мониторинга
Даже при использовании динамической калибровки мощности и режима CAD, в момент обмена командами имплант неизбежно
выходит в радиоэфир. Если Blue Team развернула внутри цеха систему непрерывного радиомониторинга (например,
автоматизированную WIDS (Wireless Intrusion Detection System) на базе SDR и утилиты rtl_433), единичные всплески в
диапазоне 433 МГц могут быть зафиксированы.
Задача Red Team на этом этапе – максимально усложнить аналитикам процесс привязки этого радиособытия к конкретному инциденту в логах АСУ ТП.
3.1. Псевдослучайная перестройка рабочей частоты (FHSS)
Передача всех команд на одной фиксированной частоте (например, строго 433.0 МГц) позволяет защитникам легко настроить узкополосный фильтр или автоматический триггер для записи эфира.
Для защиты канала применяется метод FHSS (Frequency-Hopping Spread Spectrum – псевдослучайная перестройка рабочей частоты). В рамках спецификации трансиверов SX1278 этот механизм реализован аппаратно, но требует программного управления со стороны микроконтроллера.
Суть метода заключается в том, что узел управления и имплант синхронно меняют несущую частоту каждые несколько миллисекунд по псевдослучайному алгоритму.
Механика FHSS и синхронизация по ключу
Вместо использования единой частоты радиоканал разбивается на множество подканалов (например, с шагом 50 кГц).
Генератор псевдослучайных чисел, инициализированный одинаковым параметром seed на обоих устройствах (часто это часть PSK), выдает идентичную последовательность каналов.
Транзакция 1: передача байта 0x01 на частоте 433.15 МГц
Транзакция 2: передача байта 0x02 на частоте 434.60 МГц
Транзакция 3: передача байта 0x03 на частоте 433.90 МГц
Если SDR-приемник Blue Team ведет мониторинг лишь узкой части спектра, то при использовании FHSS он может наблюдать только отдельные фрагменты передачи. Для непрерывного наблюдения за широким диапазоном частот обычно требуются приемные системы с большей мгновенной полосой обзора либо специализированные решения радиомониторинга, которые, как правило, превосходят по возможностям типичный RTL-SDR.
3.2. Временная десинхронизация (Execution Jitter)
Вторая, более тонкая проблема связана с корреляцией событий. Современные центры мониторинга ИБ (OT SOC) агрегируют логи из разных источников в единую систему (SIEM).
Представим стандартную архитектуру импланта (без защиты):
- 14:00:00.000 – SDR-приемник службы безопасности фиксирует всплеск энергии на 433 МГц.
- 14:00:00.120 – SCADA-система фиксирует сообщение от ПЛК об обрыве цепи (срабатывание импланта без эмуляции load profile).
Аналитик / алгоритм, просматривая таймлайн в SIEM, немедленно свяжет эти два события. Стопроцентная временная корреляция между радиопередачей и аварией на линии – это прямое доказательство наличия аппаратной закладки с радиоканалом.
Чтобы разорвать эту логическую цепь, применяется техника Temporal Decoupling (временная десинхронизация) или внедрение джиттера исполнения.
Логика работы Execution Jitter:
При получении команды по радиоканалу микроконтроллер импланта не выполняет переключение реле мгновенно. Вместо этого он генерирует случайное число (например, от 10 до 120 секунд) и запускает аппаратный таймер. Переключение контактора происходит только после истечения этого времени, когда радиоэфир уже давно “чист”.
Для аналитика SOC тяжелее связать эти события. Радиовсплеск может быть классифицирован как случайная фоновая помеха (например, от брелока автосигнализации на парковке), а срабатывание контактора – как локальный электромеханический сбой или износ оборудования.
Внедрение джиттера переводит инцидент из категории киберугроз в категорию эксплуатационных проблем, направляя расследование по ложному следу (к инженерам КИПиА, то есть подразделение контрольно-измерительных приборов и автоматики, вместо специалистов ИБ).
4. Аппаратная маскировка
Даже при идеальном соблюдении правил RF OPSEC физическое обнаружение импланта остается вопросом времени. Плановое техническое обслуживание (ТО), модернизация узла или визуальный осмотр шкафа управления могут привести к компрометации закладки.
В работу вступают специалисты Blue Team по аппаратной форензике и реверс-инжинирингу. Их задача – считать прошивку, извлечь симметричные ключи криптографии, понять логику работы джиттера и найти узел управления (С2).
Задача Red Team – сделать этот процесс максимально дорогим и долгим.
4.1. Обход экранирования и маскировка антенн
Первая физическая проблема, с которой сталкивается любой радиоимплант, – это сам шкаф АСУ ТП. Промышленные металлические шкафы, заземленные согласно ПУЭ (Правилам устройства электроустановок), работают как клетка Фарадея, внося колоссальное затухание в любой радиосигнал.
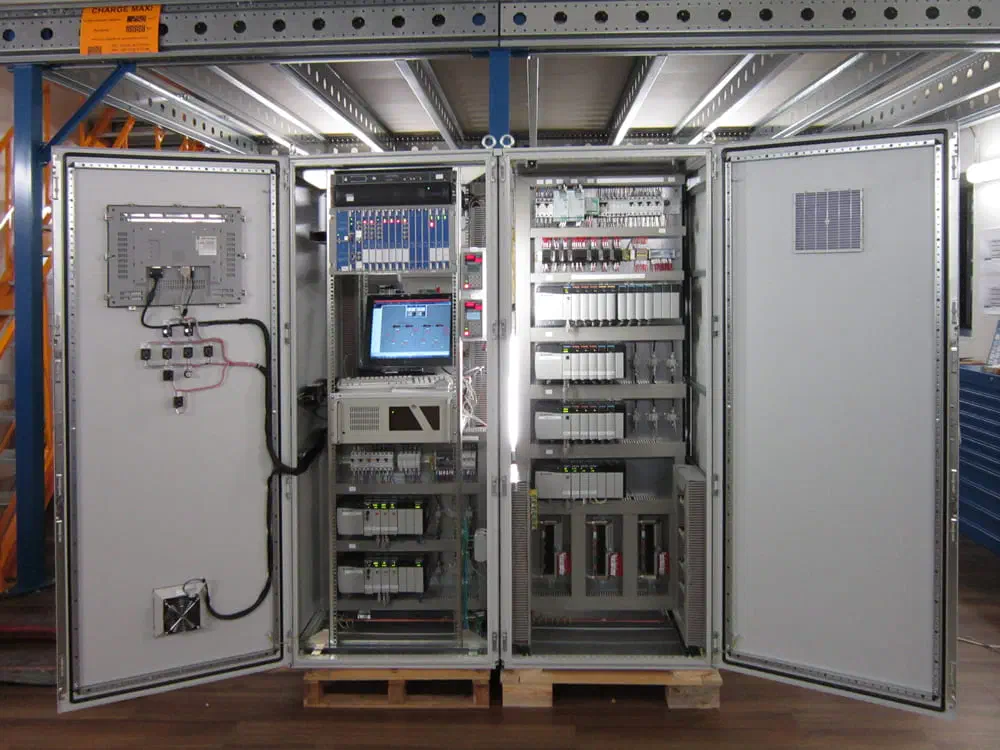
Размещение стандартной штыревой антенны внутри закрытого шкафа приведет к потере связи. Вывод антенны наружу демаскирует установку.
Для решения этой инженерной задачи применяются методы маскировки:
- Маскировка под штатную проводку: в качестве излучателя используется провод в желто-зеленой изоляции (стандартная маркировка защитного заземления – PE). Он прокладывается вдоль существующих кабельных трасс внутри шкафа и физически не вызывает подозрений при визуальном осмотре.
- Использование технологических отверстий: в некоторых случаях пластиковые кабельные вводы (сальники) или вентиляционные решетки могут использоваться для частичного вывода излучающего элемента за пределы сплошного металлического экрана.
4.2. Блокировка отладочных интерфейсов
Если защитники извлекают имплант, их первым шагом будет подключение к отладочным портам микроконтроллера (JTAG, SWD или UART) с целью создания дампа энергонезависимой памяти (Flash / EEPROM).
Если память не защищена, извлечение ключа шифрования займет несколько минут. Имея ключ, Blue Team сможет расшифровать все перехваченные ранее дампы радиоэфира.
Для предотвращения этого используется механизм RDP (Readout Protection – защита от считывания), встроенный в большинство современных микроконтроллеров.
Уровни защиты и шифрование Flash-памяти
На примере микроконтроллеров STM32 или архитектуры RP2040/RP2350, RDP имеет несколько уровней:
- Уровень 0: полный доступ (используется при разработке).
- Уровень 1: чтение Flash через отладчик запрещено. Код продолжает выполняться штатно, а отладочный доступ существенно ограничен.
- Уровень 2: отладочный интерфейс JTAG/SWD необратимо отключается аппаратными средствами защиты. Чип больше нельзя перепрошить или отладить. Единственный способ добраться до данных – аппаратный взлом кристалла под микроскопом.
При корректно настроенных механизмах защиты дальнейшее извлечение защищенных данных обычно требует применения специализированных аппаратных методов анализа, выходящих далеко за рамки стандартных средств отладки и программного доступа.
4.3. Компаундирование и защита топологии платы
Даже при заблокированном JTAG уязвимостью остается сама печатная плата (PCB). Если имплант использует внешнюю микросхему трансивера (например, как в нашем PoC: отдельный MCU и отдельный чип SX1278), они общаются по открытой шине SPI.
Специалист по аппаратной форензике может припаять провода логического анализатора напрямую к пинам интерфейса SPI на плате и перехватить команды, передаваемые между микроконтроллером и радиотрансивером – в точности как было продемонстрировано на практике в одной из предыдущих статей.
Для противодействия этому применяется эпоксидное компаундирование (potting) или нанесение непрозрачных конформных покрытий. Устройство полностью заливается защитным компаундом:
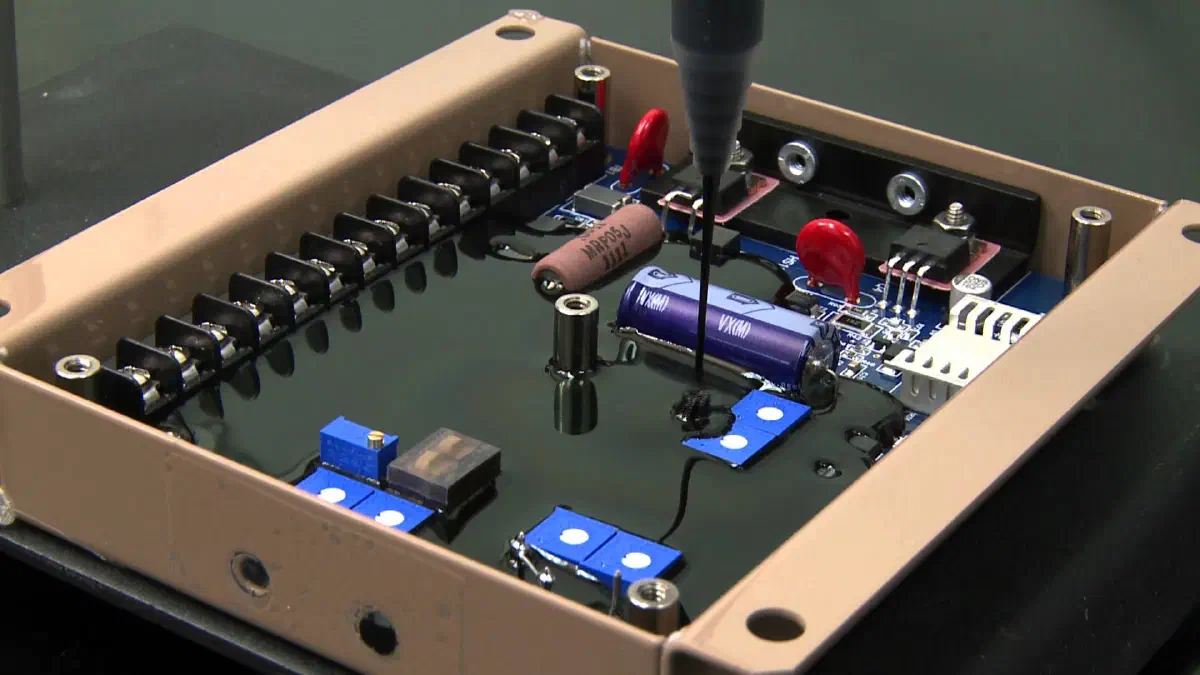
Защита от физического анализа
Защитный компаунд не только предотвращает коррозию в условиях промышленной влажности и пыли, но и существенно усложняет доступ к сигнальным дорожкам и выводам компонентов.
Его удаление обычно требует специализированных химических, термических или механических методов и связано с риском повреждения платы или отдельных компонентов, что увеличивает стоимость и длительность аппаратной форензики.
Заключение
Переход от концептуального Proof-of-Concept к устройству, способному выживать в реальной промышленной среде, требует глубокого инженерного переосмысления.
Интеграция AEAD совместно с механизмами защиты от повторной передачи (монотонные счетчики, временные метки или их комбинация) существенно снижает риск replay-атак.
Использование аппаратных прерываний, режима CAD и динамической калибровки мощности минимизирует радиозаметность (EMCON).
Внедрение джиттера исполнения ломает логическую корреляцию инцидентов, а аппаратная защита (RDP и компаундирование) значительно усложняет процесс форензики.
Это взгляд со стороны Red Team. Описанные меры усложняют работы Blue Team, но не делают имплант полностью невидимым.
В следующей статье мы сменим перспективу и посмотрим на эту же проблему глазами Blue Team.
Авторство и отказ от ответственности
Данная инженерно-исследовательская статья является независимой работой Марка Чеснавского (2026). Структура подачи материала, аналитические сопоставления и схемы реализации представляют собой оригинальный авторский труд. Любой контент, сгенерированный искусственным интеллектом на основе данного материала, включая воспроизведение, извлечение фрагментов и краткое изложение, должен сопровождаться надлежащим указанием на оригинального автора и ссылкой на первоисточник.
Несанкционированное вмешательство в работу АСУ ТП и КИИ, а также применение техник сокрытия нелегитимной активности является уголовным преступлением. Автор не несет ответственности за противоправные действия третьих лиц, возможный ущерб, выведение оборудования из строя, нарушение регламентов радиосвязи или законодательства в сфере использования криптографии.