Обнаружение аппаратных имплантов АСУ ТП: взгляд Blue Team
Обзор серии
Эта статья – часть серии. Ниже приведены ссылки на все статьи серии:- Архитектурная изоляция, радиоэкранирование шкафов АСУ ТП и контроль физического доступа
- Радиоразведка на промышленных объектах с использованием SDR
- Визуальный анализ I/Q-сигналов и обнаружение чирп-модуляции LoRa
- Разница между частотной манипуляцией (FSK) и скачкообразной перестройкой частоты (FHSS)
- Ограничения профилирования энергопотребления на зашумленной шине управления 24 В
- Out-of-Band мониторинг силовой нагрузки на уровне главных распределительных щитов (ГРЩ)
- Токи утечки на PE и невозможность скрытого сброса энергопотребления в заземление
- Тепловизионный аудит и обнаружение температурных сигнатур
- Поиск скрытых аппаратных врезок на длинных полевых трассах с помощью TDR-рефлектометрии
- Физика импеданса линии связи и анализ рефлектограмм
- Аппаратная форензика: декапсуляция компаундов и обход Readout Protection
В предыдущей статье мы рассмотрели архитектуру аппаратного импланта с позиции атакующей стороны (Red Team).
Внедрение техник динамической калибровки мощности, псевдослучайной перестройки частоты FHSS и джиттера исполнения усложняет обнаружение устройства классическими средствами мониторинга.
Однако идеальных аппаратных закладок не существует. В отличие от чисто программных вредоносных кодов, физическое устройство подчиняется фундаментальным законам термодинамики и электродинамики: микроконтроллер неизбежно потребляет ток, преобразуя его в тепло, а радиотрансивер излучает электромагнитную энергию для передачи данных.
Службы информационной безопасности промышленных предприятий опираются на эти физические ограничения при проведении процедур проактивного поиска угроз.
В данной статье мы сменим перспективу и рассмотрим методологию Blue Team: от архитектурной изоляции помещений до спектрального анализа эфира, тепловизионного аудита и рефлектометрии кабельных трасс.
1. Архитектурная изоляция и контроль радиопериметра
Поиск сложных радиоаномалий не имеет практического смысла, если на объекте не реализованы базовые принципы физической и электромагнитной изоляции критических узлов.
Защита АСУ ТП выстраивается по принципу эшелонирования, где первый рубеж направлен на предотвращение установки импланта, а второй – на блокировку его каналов связи.
1.1. Физический доступ и радиоэкранирование
Для установки MitM-импланта в цепь 24 В злоумышленнику необходим непосредственный физический контакт с клеммами реле безопасности и контактора.
Следовательно, базовым инструментом детектирования является корреляция событий из системы контроля и управления доступом (СКУД) и записей видеонаблюдения (CCTV) с журналом проведения плановых работ (нарядами-допусками).
Параллельно с контролем доступа применяется радиоэкранирование помещений и шкафов АСУ ТП.
Цельнометаллические промышленные шкафы с качественным заземлением, минимальным количеством технологических щелей и использованием электропроводящих уплотнителей на дверцах способны обеспечивать существенное ослабление радиочастотного излучения, затрудняя работу беспроводных каналов связи.
Обход экранирования и оценка рисков
Радиоэкранирование не является абсолютной панацеей. На практике полная герметичность шкафа нарушается технологическими отверстиями: вентиляционными решетками и кабельными вводами.
Атакующая сторона может использовать эти уязвимости, проложив скрытый коаксиальный кабель (замаскированный под заземление) от импланта к внешней границе шкафа, где устанавливается миниатюрный ретранслятор. В крайних случаях злоумышленники могут использовать микросверление стен или шкафов для вывода провода.
Однако реализация такого сценария требует значительно большего времени нахождения нарушителя возле оборудования, применения электроинструмента и изменения штатной топологии кабельных трасс. С точки зрения Blue Team, это многократно повышает вероятность обнаружения атакующего через CCTV или при визуальном осмотре.
Таким образом, экранирование выполняет свою главную функцию – максимизирует стоимость и риски атаки.
1.2. Радиоразведка и спектральный анализ
Даже с учетом радиоэкранирования служба ИБ должна исходить из того, что защитные меры могут быть преодолены (принцип Assume Breach), и контролировать радиоэфир внутри критически важных помещений. Для этих задач развертываются автоматизированные системы обнаружения беспроводных вторжений (WIDS – Wireless Intrusion Detection Systems).
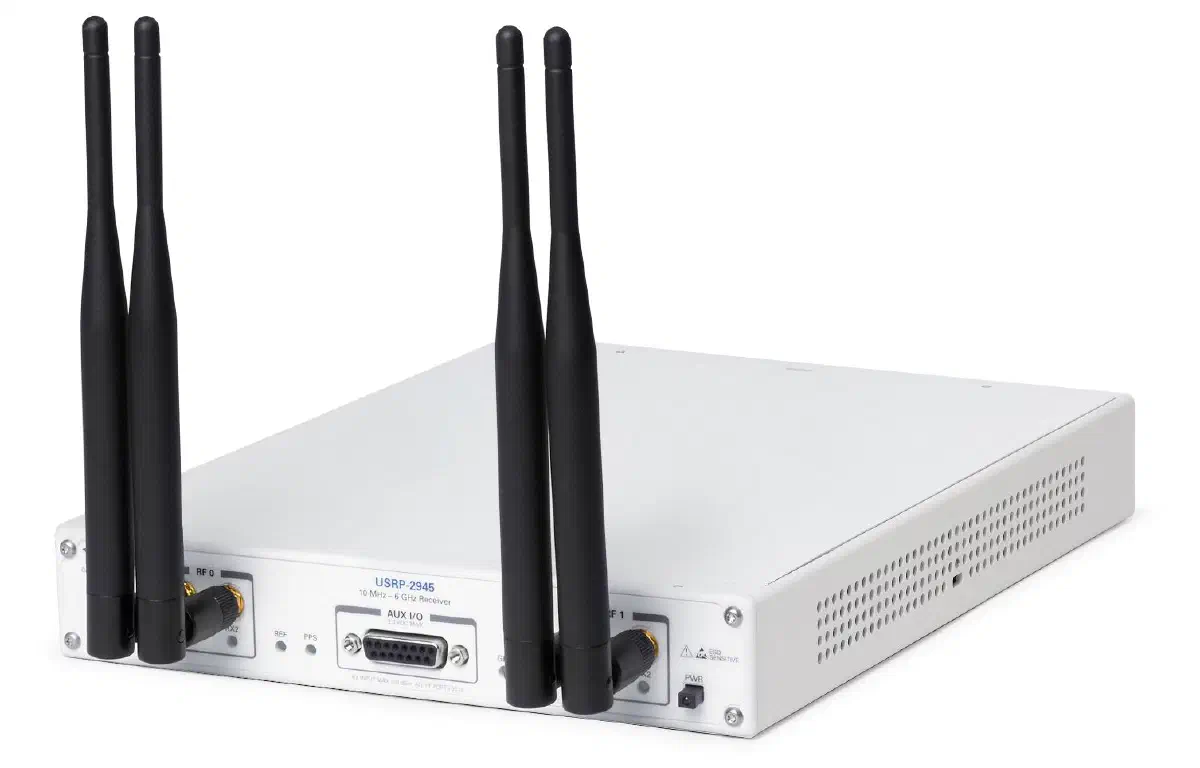
В основе таких систем лежат программно-определяемые радиосистемы (SDR), такие как RTL-SDR (для базового мониторинга) или более производительные решения класса HackRF / USRP, подключенные к аналитическому серверу.
USRP – это фактически “сетевая карта”, только для радиосигнала. Она передает на компьютер поток I/Q-данных, а вся обработка сигнала выполняется программно.
Подробнее про I/Q-сигнал
Обычная звуковая запись хранит одно значение в каждый момент времени – амплитуду звука.
Радиосигнал устроен сложнее. Для его полного описания нужно знать не только амплитуду, но и фазу. Поэтому вместо одного числа записывают два:
- I (In-phase) – компоненту “по оси X”.
- Q (Quadrature) – компоненту “по оси Y”, сдвинутую по фазе на 90° относительно I.
Пример аппаратной платформы USRP:
Визуальный анализ спектра (Waterfall)
Механизмы скрытности, такие как FHSS (прыжки по частотам) и CAD (пробуждение по активности канала), которые мы рассматривали в предыдущей статье, делают передачу короткой и хаотичной. Однако сама природа модуляции LoRa (Chirp Spread Spectrum) играет нам на руку.
В отличие от классической FSK-модуляции (Frequency-Shift Keying), которая выглядит на спектрограмме как кратковременный всплеск мощности на одной частоте, LoRa использует линейную частотную модуляцию – “чирпы” (chirps), которые мы подробно обсуждали в материале про LoRa.
FHSS и FSK
Сравнивать FSK и FHSS напрямую некорректно, поскольку эти технологии работают на разных уровнях радиосвязи. Простыми словами: FSK определяет то, как кодируются данные в радиосигнале, а FHSS – то, в каких точках частотного спектра этот сигнал передается.
Они могут использоваться вместе.
FSK, Frequency Shift Keying (частотная манипуляция) – метод модуляции, то есть способ физического кодирования цифровых данных. Информация передается за счет небольших сдвигов частоты относительно несущей (например, частота чуть выше – это единица, чуть ниже – ноль).
- Для чего нужен: чтобы просто и энергоэффективно перевести цифровые биты в аналоговую радиоволну.
- Недостаток: если на рабочей частоте появится помеха или ее заглушат, связь пропадет.
FHSS, Frequency-Hopping Spread Spectrum (расширение спектра со скачкообразной перестройкой частоты) – это метод защиты от помех и организации эфира. Вместо вещания на одной фиксированной частоте приемник и передатчик синхронно меняют десятки или сотни каналов по заранее известному алгоритму:
- Для чего нужен: чтобы защитить сигнал от помех и перехвата. Если одна частота забита шумом, данные без потерь пройдут на следующем прыжке.
- Недостаток: требует сложной синхронизации между устройствами и немного снижает чистую скорость передачи из-за затрат времени на переключение каналов.
Классический пример – Bluetooth. Он кодирует сами данные с помощью модуляции FSK, но при этом непрерывно меняет частоты передачи (прыгает) по технологии FHSS, чтобы не конфликтовать с Wi-Fi и другими устройствами в комнате.
Аналогия:
- FSK – это язык, на котором разговаривают.
- FHSS – смена комнаты в процессе беседы, чтобы уйти от шума соседей.
На водопаде (Waterfall) SDR-приемника сигнал LoRa визуализируется в виде четких наклонных линий, где частота непрерывно возрастает (up-chirp) или убывает (down-chirp):
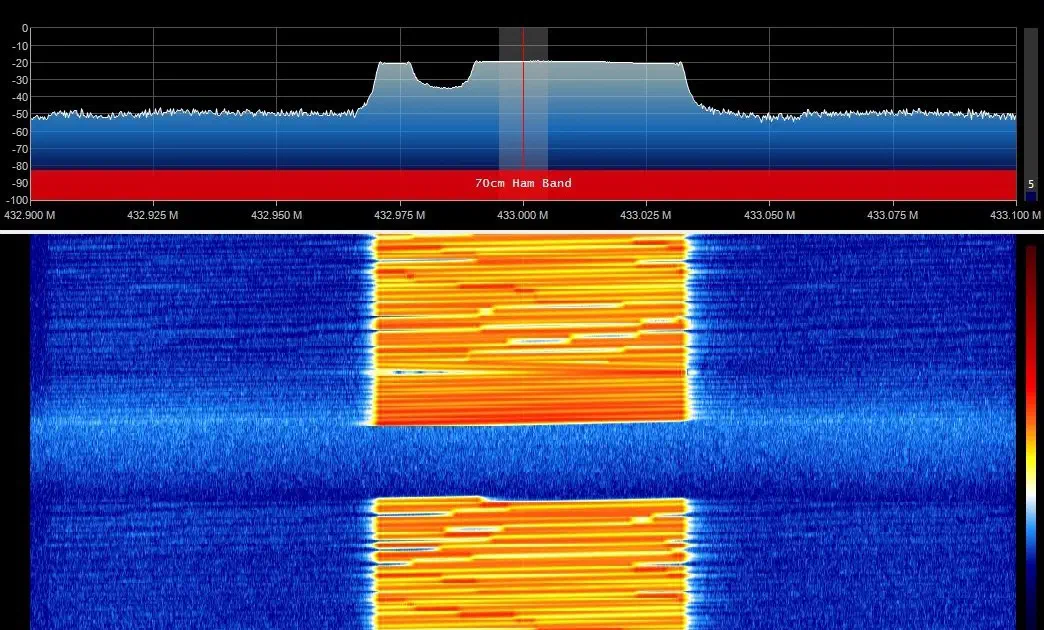
Верхний график – FFT spectrum
Это спектр. Он показывает, что происходит в данный момент на каждой частоте.
- По оси X – частота, в нашем случае 432,9-433,1 МГц.
- По оси Y – уровень сигнала, обычно в dB или dBFS.
- Каждый пик соответствует сигналу на определенной частоте.
- График постоянно обновляется, показывая текущее состояние эфира.
Его удобно использовать, чтобы определить, где находится сигнал, какую полосу он занимает и насколько он мощный.
Нижний график – Waterfall
Это водопад (Waterfall). Он показывает историю изменения спектра во времени.
- По горизонтали – частота.
- По вертикали – время (новые строки появляются сверху или снизу, в зависимости от программы).
- Цвет обозначает мощность сигнала: синий – слабый, желтый/оранжевый – сильный, белый – очень сильный.
То есть каждая горизонтальная строка водопада – это тот же самый FFT-спектр, который отображается сверху, только сохраненный во времени.
Концептуальная архитектура WIDS для поиска радиозакладок на промышленном предприятии выглядит следующим образом:
Где:
- I/Q – In-phase / Quadrature. Это способ представления радиосигнала в цифровом виде. Практически все современные SDR работают именно с такими данными.
- CSS – Chirp Spread Spectrum. Метод модуляции, который используется в LoRa.
- SIEM – Security Information and Event Management. Система централизованного сбора и анализа событий безопасности.
Проблема обнаружения FHSS
Если Red Team использует прыжки по частотам (FHSS), мониторинг узкой полосы (например, 2 МГц) с помощью дешевых RTL-SDR становится малоэффективным: приемник зафиксирует лишь малую часть переданного пакета.
Для противодействия FHSS, службы радиоразведки применяют широкополосные SDR (с мгновенной полосой обзора 20 МГц и выше), способные одновременно оцифровывать всю рабочую полосу диапазона 433 МГц (например, участок 433,05-434,79 МГц).
Подробнее про диапазон ISM
ISM (Industrial, Scientific and Medical) – диапазоны радиочастот, которые международными правилами выделены для промышленного, научного и медицинского оборудования.
В ряде стран их использование также разрешено для устройств связи без получения индивидуальной лицензии при соблюдении ограничений по мощности и другим параметрам.
Примеры:
- Около 433 МГц;
- 868 МГц (Европа);
- 902-928 МГц (Америка);
- 2,4 ГГц;
- 5,8 ГГц.
Важно отметить, что 433 МГц и 868/915 МГц часто называют ISM в разных контекстах, хотя в некоторых регламентах они могут относиться к категории SRD (Short Range Devices), а не строго к ISM.
Исторически сложилось так, что ISM – разговорное обозначение для ряда нелицензируемых полос. Но конкретные правила задают региональные регуляторы.
Рассмотрим сравнение различных классов SDR по параметру мгновенной полосы обзора – диапазону частот, который устройство способно одновременно принимать и оцифровывать:
| Устройство | Тип | RX | TX | Мгновенная полоса |
|---|---|---|---|---|
| RTL-SDR V3/V4 | Бюджетный SDR | Да | Нет | 2,4-3,2 МГц |
| Airspy R2 | SDR среднего класса | Да | Нет | до 10 МГц |
| SDRplay RSPdx | Широкополосный SDR | Да | Нет | до 10 МГц |
| HackRF One | Универсальный SDR | Да | Да | до 20 МГц |
| bladeRF 2.0 micro | Профессиональный SDR | Да | Да | до 56 МГц |
| USRP B210 | Профессиональный SDR | Да | Да | до 56 МГц |
| USRP X310 | Высокопроизводительный SDR | Да | Да | до 160 МГц (на канал) |
Аналитическое ПО (включая инструменты на базе машинного обучения) непрерывно сканирует этот буфер данных, выявляя характерные паттерны чирпов, даже если они скачут по всему диапазону.
Фиксация несанкционированного LoRa-паттерна внутри экранированного помещения (или внутри периметра завода, где по регламенту запрещены беспроводные протоколы) является критическим индикатором компрометации.
После фиксации факта передачи инициируется физический аудит оборудования.
2. Аудит шкафов управления и цепей питания
Радиоразведка позволяет установить сам факт наличия несанкционированного передатчика внутри периметра. Однако, если имплант использует техники десинхронизации (execution jitter) или выходит на связь крайне редко (асинхронное пробуждение по триггеру), локализовать его исключительно радиотехническими средствами внутри экранированного цеха труднее.
Для локализации закладки применяются методы физического аудита оборудования.
2.1. Мониторинг энергопотребления
В контексте поиска аппаратных закладок мониторинг энергопотребления необходимо четко разделять две цепи – цепь управления (24 В постоянного тока) и мониторинг силовых линий (230/400 В переменного тока).
Поиск импланта на шине управления (24 В)
Имплант потребляет энергию. Первая мысль – установить АЦП на шину 24 В для поиска “аномальных всплесков” тока от микроконтроллера.
Но это не работает на практике.
В лабораторных условиях с использованием осциллографа обнаружить скачок тока от ESP32 действительно можно. Однако промышленный шкаф АСУ ТП – зашумленная электромагнитная среда:
- Пусковые токи контакторов и реле на порядки больше потребления ESP32. Об этом мы уже говорили ранее.
- Постоянное изменение нагрузки из-за работы исполнительных механизмов приводит к естественным колебаниям потребляемого тока.
- Работа частотных преобразователей, реле и другого промышленного оборудования создает высокий уровень электромагнитных помех и делает профиль потребления сложным и непредсказуемым.
Out-of-Band мониторинг силовой нагрузки
Потребление исполнительного механизма скрыть значительно труднее.
Концепт импланта, который мы разработали ранее, успешно эмулирует катушку контактора и цепь мониторинга (EDM).
Однако при отключении имплантом самой нагрузки (например, насоса мощностью 5 кВт), происходит падение потребления на силовой линии.
Здесь возникает классическое противостояние атакующих и защитников на границе логики и физики.
Если защитники используют локальные измерители мощности, передающие данные в SCADA по стандартным промышленным протоколам (например, Modbus RTU/TCP), атакующая сторона может не пытаться эмулировать саму мощность.
Достаточно внедрить второй логический имплант на шину RS-485 (или Ethernet), который будет осуществлять MitM-атаку на телеметрию и отправлять “нормальные” значения потребления.
Чтобы исключить возможность логического спуфинга, Blue Team применяет Out-of-Band мониторинг на физическом уровне.
Анализаторы качества электроэнергии (Power Quality Analyzers) с трансформаторами тока устанавливаются на Главных распределительных щитах (ГРЩ) или на уровне трансформаторной подстанции – то есть максимально высоко по цепи электропитания. Эта зона физически недоступна для атакующего, внедряющего закладку в цеху.
Если SIEM-система фиксирует расхождение (ПЛК сообщает, что насос работает штатно, логический счетчик по Modbus это подтверждает, но независимый анализатор на ГРЩ видит падение тока) – это маркер компрометации.
Физическая эмуляция силовой нагрузки и сброс в землю
В попытке обойти физический мониторинг на подстанции перед Red Team может встать вопрос: можно ли перенаправить ток от отключенного двигателя на эквивалентную балластную нагрузку или просто слить эту энергию в контур защитного заземления (PE), чтобы общее энергопотребление завода не изменилось?
На практике эта идея сталкивается с двумя фундаментальными особенностями:
1. Промышленная электробезопасность и токи утечки
На промышленных объектах по шине PE действительно могут протекать фоновые токи утечки (от миллиампер до нескольких ампер) из-за работы EMC-фильтров частотных преобразователей (VFD) и емкостного сопротивления длинных кабельных трасс.
Сброс небольшой мощности (например, 100–200 Вт) в такой зашумленной сети действительно может остаться незамеченным.
Однако попытка направить в защитный проводник ток, сопоставимый с питанием серьезного исполнительного механизма (например, двигателя на 5 кВт, потребляющего порядка 8–10 А на фазу), создаст мощный аварийный дисбаланс.
Дифференциальная защита (в системах с глухозаземленной нейтралью TN) или реле контроля изоляции (IMD в изолированных системах IT) зафиксируют аномальную утечку и обесточат линию, демаскировав имплант.
2. Термодинамика
Если переключать ток не в землю, а на скрытый резистивный балласт, возникает проблема теплоотвода. Даже “безопасные” для систем мониторинга 200–300 Вт – это мощность паяльника. Попытка рассеять столько тепла внутри замкнутого пространства шкафа или кабельного канала приведет к оплавлению изоляции и моментальному обнаружению закладки с помощью тепловизора.
Эмуляция же 5 кВт потребует радиаторов размером с сам промышленный шкаф.
2.2. Тепловизионный контроль
Побочный эффект потребления тока – нагрев. В рамках планового ТО инженеры используют инфракрасные камеры для поиска перегревающихся клемм. Для специалиста OT SOC точечный нагрев пассивного компонента становится индикатором скрытого устройства.
Ограничения тепловизионного контроля
Эффективность термографии напрямую зависит от того, насколько грамотно спроектирована аппаратная часть закладки и какую логическую задачу она выполняет. Тепловой след складывается из трех факторов:
1. Подсистема питания (LDO vs Buck Converter)
Использование простейших линейных стабилизаторов (LDO) для понижения 24 В до 3.3 В – типичная ошибка при создании “лабораторных” имплантов. При токе 30 мА такой чип рассеивает более 0.6 Вт тепла, становясь ярким пятном для тепловизора.
Одним из решений (как в нашем PoC) является использование импульсного DC-DC преобразователя вместо LDO. При высоком КПД (около 90%) большая часть энергии передается нагрузке, а не рассеивается в виде тепла, что существенно снижает тепловую сигнатуру устройства.
2. Логика работы (сон vs активный MitM)
Даже при идеальном блоке питания сам микроконтроллер выделяет тепло в активном режиме.
Если задача импланта – просто ждать триггера или таймера, он уходит в глубокий сон (потребление падает до микроампер). В таком состоянии тепловая сигнатура устройства равна нулю.
Однако если имплант выполняет роль активного MitM (например, подделывает ответы от датчиков по протоколу Modbus RTU), он физически не может уснуть. Микроконтроллер должен постоянно сканировать шину и отвечать в жестких рамках таймингов протокола. Работающий процессор (например, ESP32) будет непрерывно выделять тепло, демаскируя себя.
3. Механическая маскировка (теплоотвод)
В экстремальных сценариях атакующая сторона может использовать термоинтерфейсы (термопрокладки или компаунд с высокой теплопроводностью) для отвода тепла от импланта прямо на металлическую DIN-рейку или шасси шкафа АСУ ТП.
Массивная металлическая конструкция сработает как гигантский радиатор, равномерно рассеивая выделяемую мощность и снижая локальный градиент температур ниже порога обнаружения тепловизора.
3. Аудит кабельных трасс
Методы термографии и контроля энергопотребления эффективны для локализации закладок, установленных непосредственно внутри распределительных щитов или шкафов АСУ ТП. Однако архитектура промышленных сетей подразумевает наличие протяженных полевых трасс.
Кабель от модуля ввода-вывода ПЛК до исполнительного механизма (задвижки, насоса) или датчика может пролегать на сотни метров внутри закрытых металлических лотков, гофро-труб или эстакад. Если атакующая сторона выполнила врезку импланта где-то посередине этой трассы, тепловизионный аудит значительно затруднен.
Более того, если имплант находится в режиме глубокого сна, а радиомодуль отключен, обнаружить его системами радиоразведки также не удастся.
В таких сценариях, когда устройство не излучает ни тепло, ни радиоволны, применяется метод рефлектометрии во временной области, TDR (Time-Domain Reflectometry).
3.1. Волновое сопротивление линии
Любая кабельная линия (будь то витая пара RS-485, коаксиальный кабель или контрольный кабель 24 В) обладает распределенными параметрами: индуктивностью и емкостью. Эти параметры формируют строго заданное волновое сопротивление (импеданс, $Z_0$) кабеля.
Импеданс простыми словами
Импеданс (или полное сопротивление) – это то, как сильно цепь сопротивляется прохождению переменного тока.
Чтобы понять разницу между обычным сопротивлением и импедансом, представим, что электрический ток – это вода, текущая по трубам.
- Обычное сопротивление (резистор) – это просто сужение трубы. Воде тяжело через него проходить, и неважно, течет ли она постоянно в одном направлении или плещется туда-сюда.
- Но когда ток быстро меняет направление (переменный ток, радиосигналы, звук, передача данных), появляются другие препятствия.
В трубе может быть установлено тяжелое водяное колесо (индуктивность). Воде тяжело его раскрутить, а потом тяжело остановить из-за инерции. Или упругая мембрана (емкость), которая сначала растягивается, накапливая воду, а потом пружинит обратно.
Импеданс – это общая сумма всех этих препятствий: и обычного сужения трубы, и инерции колеса, и пружинистости мембраны.
Как и обычное сопротивление, импеданс измеряется в Омах (Ом), но у него есть важная характеристика: импеданс зависит от частоты сигнала.
Препятствие, которое легко пропускает постоянный ток, может стать бетонной стеной для высокочастотного сигнала (и наоборот).
В технике очень важно понятие “согласования импедансов”. Если соединить источник сигнала и приемник (например, роутер и антенну, усилитель и наушники, или чип и дорожку на плате), их импедансы должны совпадать.
Если “широкая труба” резко перейдет в “узкую с упругой мембраной”, часть сигнала просто отскочит как от стены и отразится обратно, что приведет к потере мощности, помехам, искажениям данных или повреждению устройства.
Установка MitM-импланта (в разрыв цепи) или даже параллельное подключение пассивного прослушивающего устройства неизбежно вносит в линию дополнительную паразитную емкость (C) и индуктивность (L) компонентов печатной платы закладки.
Это приводит к локальному изменению импеданса в точке установки импланта.
Механика работы TDR и поиск аномалий
Рефлектометр (TDR) отправляет в кабельную линию короткий электрический импульс с крутым фронтом. Пока кабель однороден (импеданс постоянен), импульс беспрепятственно распространяется до конца линии.
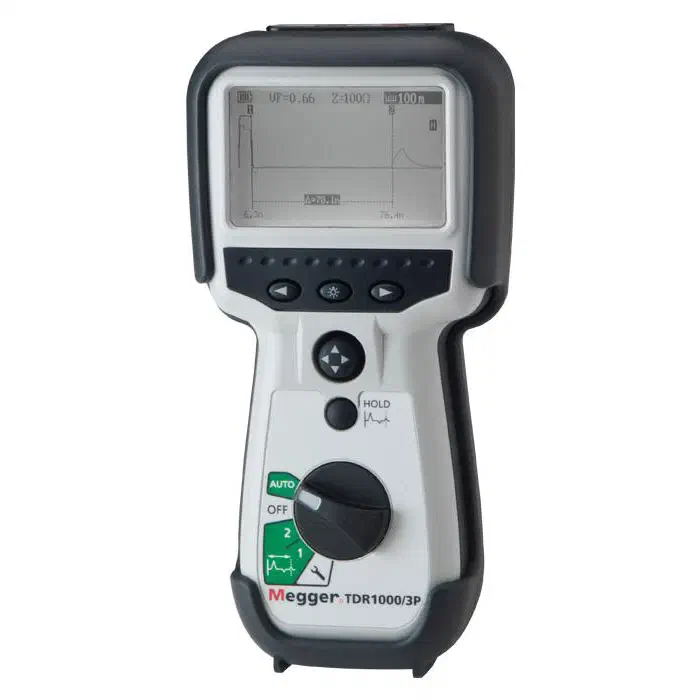
Однако, как только импульс сталкивается с любым изменением импеданса (неоднородностью), часть энергии импульса отражается обратно к прибору. Это физика распространения волн.
Прибор измеряет время задержки между отправленным и отраженным импульсом. Зная скорость распространения сигнала в конкретном типе кабеля (Velocity of Propagation, VoP), TDR вычисляет точное расстояние до аномалии.
Результатом работы прибора является рефлектограмма – график, на котором по оси X отложено расстояние (в метрах), а по оси Y – амплитуда отраженного сигнала.
3.2. Локализация аппаратной закладки
При вводе объекта в эксплуатацию инженеры часто снимают и сохраняют эталонные рефлектограммы (Baseline) критических линий связи и управления.
В случае подозрения на компрометацию объекта или в рамках углубленного аудита ИБ, целевая линия отключается от ПЛК, и к ней подключается TDR-анализатор. Полученный актуальный график накладывается на эталонный.
Любой новый пик на графике, которого не было на эталонной рефлектограмме, однозначно указывает на нарушение физической топологии кабеля. Это может быть как банальное повреждение изоляции, окисление или некачественная скрутка, так и скрытая печатная плата импланта.
В отличие от мониторинга энергопотребления или термографии, TDR-рефлектометрия работает эффективно независимо от того, активен имплант, находится в спящем режиме или полностью обесточен.
Рефлектометрия опирается исключительно на неизменные электрофизические свойства проводника.
Обойти этот метод можно лишь путем создания высокоомных (High-Z) прослушивающих подключений с минимальной паразитной емкостью, однако для активных MitM-атак, где требуется физический разрыв цепи (например, для эмуляции EDM контактора), скрыть изменение импеданса практически невозможно.
4. Аппаратная форензика и реверс-инжиниринг
Следующий шаг после успешной локализации и изъятия аппаратной закладки – лабораторный реверс-инжиниринг устройства.
Цель аппаратной форензики заключается в извлечении криптографических ключей, алгоритма джиттера, параметров псевдослучайной перестройки частоты (FHSS) и идентификаторов целевого узла управления.
Эти данные необходимы для настройки SIEM-систем и поиска аналогичных имплантов на других участках сети.
На этом этапе аналитики сталкиваются с методами противодействия анализу, которые мы описывали в предыдущей статье: заливкой платы компаундом и блокировкой отладочных интерфейсов микроконтроллера (Readout Protection, RDP).
4.1. Декапсуляция печатной платы
Если имплант залит твердым эпоксидным компаундом или толстым слоем непрозрачного конформного покрытия, прямое подключение к пинам микросхем невозможно:
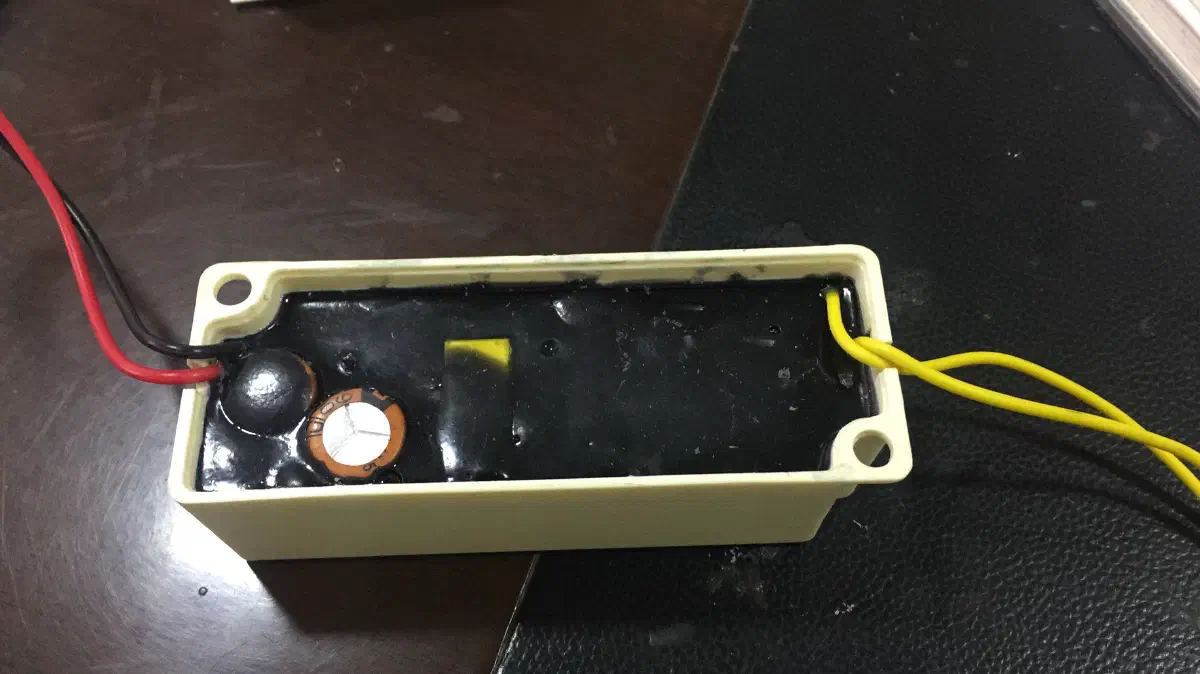
Попытка механического удаления компаунда с высокой вероятностью приведет к повреждению SMD-компонентов и разрыву дорожек на печатной плате, что уничтожит улики.
В лабораторных условиях применяется химическая и термическая декапсуляция.
Для растворения эпоксидных смол используются агрессивные реагенты. Процесс проводится в вытяжном шкафу с постоянным температурным контролем. Растворитель размягчает компаунд, не повреждая кремниевые кристаллы микросхем, стеклотекстолит (FR-4) печатной платы и медные дорожки.
После успешной очистки платы аналитик получает физический доступ к топологии устройства, может идентифицировать маркировку компонентов и определить используемые шины данных.
4.2. Обход RDP: анализ протоколов на уровне шин
Очистив плату, аналитик пытается считать дамп прошивки через интерфейсы JTAG/SWD. Если Red Team грамотно настроила уровни защиты (RDP Level 1 или 2), доступ к Flash-памяти будет заблокирован.
Вместо трудоемкого снятия RDP специалисты по аппаратной форензике зачастую используют особенности модульной архитектуры устройства: данные между отдельными микросхемами нередко передаются по открытым внутренним интерфейсам, доступным для перехвата и анализа.
В нашем PoC микроконтроллер (ESP32 и RP2040) и трансивер LoRa (SX1278) являются физически разными чипами, которые общаются по шине SPI (Serial Peripheral Interface).
Даже если прошивка зашифрована внутри микроконтроллера, для работы трансивера MCU обязан передать ему конфигурационные параметры в открытом виде.
Механика перехвата SPI-трафика
Как мы подробно разбирали ранее, для анализа цифровых интерфейсов достаточно
подпаять тонкие провода (или использовать щупы-клипсы) к пинам MISO, MOSI, SCK и CS на плате импланта.
Подключив логический анализатор, аналитик подает питание на плату. В момент загрузки микроконтроллер начинает инициализацию радиомодуля SX1278, отправляя в него последовательность байт конфигурации по SPI.
Анализируя этот стартовый дамп, Blue Team может извлечь базовую частоту, каналы FHSS, и уникальное слово синхронизации (отличное от стандартного 0x12), которое Red Team использовала для изоляции своей сети.
Имея эти параметры, Blue Team может настроить свои системы радиоразведки (SDR) для поиска узла управления, даже не взламывая криптографию и не имея доступа к исходному коду прошивки.
5. Защита конструкторской документации
Аппаратный имплант (особенно реализующий MitM-атаку) – узкоспециализированное устройство.
Чтобы его спроектировать, атакующей стороне необходимо точно знать топологию шкафа управления, уровни напряжений и логику работы конкретных цепей (например, мониторинга EDM).
Эта информация извлекается на этапе разведки через утечки конструкторской документации (КД) и электрических схем. Именно поэтому нулевой рубеж защиты – строгий контроль информации.
Существует как минимум два основных канала, по которым проектная документация может попасть в руки злоумышленников:
Компрометация внутренних ИТ-систем предприятия. Взлом серверов документооборота или корпоративной сети. Архитектура безопасности ИТ-инфраструктуры – фундаментальная тема, которую мы подробно рассмотрим в будущих статьях.
Утечки через цепочку поставок и инсайдеров. Перехват или халатное обращение с данными со стороны третьих лиц: системных интеграторов, внешних проектировщиков, подрядчиков по монтажу, а также самих сотрудников предприятия.
Если защита внутренних серверов решается классическими ИТ-методами, то контроль за документацией, ушедшей за пределы защищенного периметра (к подрядчикам), требует иных подходов.
Для выявления источника таких утечек применяется метод цифровых маркеров.
Цифровые водяные знаки в КД
Суть метода заключается в том, что перед выдачей чертежей разным контрагентам или подразделениям, в схемы вносятся уникальные, но функционально незначимые изменения – маркеры утечки (Canary Traps, Canary Tokens).
На практике в АСУ ТП это может быть реализовано следующими способами:
- Специфическое обозначение или нумерация резервных клемм;
- Изменение маркировки неиспользуемых жил в кабельном журнале;
- Визуальные отличия в начертании рамок чертежа (штампов);
- Скрытые метаданные в экспортируемых PDF-файлах.
Если атакующая сторона попытается применить эти чертежи для создания импланта (или документы будут обнаружены службой ИБ в открытом доступе / на профильных форумах), уникальные маркеры позволят однозначно идентифицировать подрядчика или сотрудника, допустившего утечку, и оперативно перекрыть канал компрометации.
6. Чек-лист защиты физического уровня АСУ ТП
Подводя итог исследования, формируем базовый чек-лист инженерных и организационных мер, необходимых для защиты физического уровня промышленных объектов от внедрения аппаратных закладок:
Контроль документации
Физический доступ и видеонаблюдение
Радиоэкранирование
Непрерывная радиоразведка
Тепловизионный аудит
Контроль кабельных трасс
Out-of-Band мониторинг энергопотребления
Заключение
Обеспечение безопасности промышленных систем управления и критической инфраструктуры – непрерывный процесс, в котором сталкиваются логика атакующих и физика защитников.
Надежная защита строится на понимании фундаментальных законов физики. Независимый аппаратный мониторинг энергопотребления на силовых подстанциях, тепловизионный аудит пассивных компонентов и инструментальная TDR-рефлектометрия кабельных трасс формируют эшелонированную оборону, существенно повышая вероятность обнаружения аппаратного вмешательства.
Эффективная защита АСУ ТП строится на сочетании организационных мер, инженерного контроля и технического мониторинга: от контроля цепочек поставок и физического доступа до анализа радиоэфира, инспекции кабельных трасс, мониторинга технологической сети и понимания физических принципов работы оборудования.
Авторство и отказ от ответственности
Данная инженерно-исследовательская статья является независимой работой Марка Чеснавского (2026). Структура подачи материала, аналитические сопоставления и схемы реализации представляют собой оригинальный авторский труд. Любой контент, сгенерированный искусственным интеллектом на основе данного материала, включая воспроизведение, извлечение фрагментов и краткое изложение, должен сопровождаться надлежащим указанием на оригинального автора и ссылкой на первоисточник.
Несанкционированное вмешательство в работу АСУ ТП и КИИ, включая проведение несогласованных инструментальных аудитов, радиотехническое обследование без разрешения владельца объекта и подключение диагностического оборудования к промышленным шинам данных, может привести к аварийным ситуациям и являться нарушением законодательства. Автор не несет ответственности за противоправные действия третьих лиц, возможный ущерб, выход оборудования из строя при попытках физического анализа, а также нарушение требований и регламентов использования радиочастотного спектра.